Producto · Klarvai AI Governance Platform
Toda la IA de tu empresa, por una única puerta gobernada.
Klarvai AI Governance Platform es el software con el que tu empresa da IA a toda la plantilla sin perder el control: una interfaz tipo ChatGPT para las personas y un único plano de control para IT, seguridad y dirección. Tú decides qué modelos, datos y herramientas hay detrás.
Para empresas con Microsoft 365 que ya usan IA de forma dispersa y necesitan ordenarla. Se despliega en vuestro propio Azure.
- Inicio de sesión con Microsoft Entra ID
- Modelos de varios proveedores
- Permisos, límites y registro
El objetivo
De la IA dispersa a una IA gobernada.
Hoy cada empleado usa la IA que quiere, con su cuenta y sin reglas. La plataforma existe para que toda la empresa use IA desde un único sitio, con los modelos aprobados, los datos autorizados y las herramientas bajo control.
Hoy
- Un modelo distinto por empleado y cuentas personales en servicios externos.
- Datos internos pegados en herramientas que nadie ha revisado.
- Licencias duplicadas y costes que no aparecen en ningún informe.
- Nadie sabe qué se preguntó, con qué datos ni qué se respondió.
Con la plataforma
- Una única entrada con el inicio de sesión de la empresa.
- Solo los modelos aprobados y solo los documentos que cada persona puede ver.
- Coste visible por usuario, área, asistente y modelo.
- Registro, auditoría y desactivación inmediata de cualquier pieza.
- Tu IAModelos aprobados e intercambiables, sin depender de un único proveedor.
- Tus datosDocumentos, conversaciones y registros se quedan dentro de tu entorno.
- Tus reglasPermisos, límites y políticas que define la empresa, no el proveedor.
- Tu infraestructuraEn tu Azure, en red privada y con tus propios secretos en Key Vault.
El problema no es utilizar IA. El problema es utilizarla sin gobierno.
Los módulos
Una plataforma, ocho módulos.
Cada capacidad se entrega como parte de una suite integrada y operada bajo una única marca. Empiezas por lo esencial y añades módulos cuando el uso lo pide.
-
Klarvai AI Workspace
La interfaz para trabajar con IA: chat, asistentes por área, agentes y documentos, con la marca y el idioma de tu empresa.
- Chat y asistentes
- Agentes personalizados
- Búsqueda en el conocimiento
- Documentos y archivos
-
Klarvai Control Plane
El punto por el que pasa toda petición a un modelo o herramienta, con permisos, límites, políticas y registro.
- AI Registry
- Policy Engine
- Flujos de aprobación
- FinOps y auditoría
-
Klarvai AI Runtime
Elige el modelo adecuado para cada petición y sigue funcionando si un proveedor falla.
- Enrutamiento inteligente
- Fallback entre proveedores
- Claves y proveedores
- Límites y caché
-
Klarvai Tool Gateway
La conexión segura con tus sistemas. Cada herramienta tiene un permiso por equipo y por acción; lo sensible espera a una persona.
- Gateway MCP y API
- Conectores ERP, CRM, SQL y APIs
- Permisos por acción
- Aprobación humana
-
Klarvai RAG & Knowledge
Conocimiento corporativo con permisos: lo que una persona no puede abrir en SharePoint, la IA no lo usa.
- Ingesta de SharePoint y OneDrive
- Búsqueda semántica
- Control de acceso por documento
- Contexto verificable
-
Klarvai Guard
Protección de datos en la entrada, el contexto y la respuesta. No solo el modelo: todo el flujo.
- Detección de PII y secretos
- Prevención de prompt injection
- Moderación de contenido
- Políticas de salida
-
Klarvai Observe
Observabilidad con privacidad: el nivel de registro se decide por aplicación, de completo a sin contenido.
- Trazas y métricas
- Uso por usuario y equipo
- Costes y tokens
- Alertas y exportación al SIEM
-
Klarvai Identity
Identidad con Microsoft Entra ID. Altas, cambios y bajas siguen al directorio: quien cambia de área cambia de permisos; quien se va, pierde el acceso.
- SSO y MFA
- Grupos y roles sincronizados
- Aprovisionamiento automático
- SCIM opcional
Cómo funciona
Para el empleado, una experiencia familiar. Para la empresa, control.
Los grupos de Microsoft Entra ID definen qué modelos, asistentes, herramientas y documentos puede usar cada persona. Los documentos conservan sus permisos de SharePoint y los agentes heredan esos mismos límites.
Lo que ve cada empleado
- Un chat con historial, archivos y los modelos aprobados para su grupo
- Asistentes por área: general, IT, Finanzas, RRHH, Datos y Documentos
- Búsqueda en la documentación que tiene permiso para ver
- Agentes con herramientas conectadas a los sistemas
- Sus archivos de SharePoint y OneDrive
Lo que controla la empresa
- Qué modelos y proveedores se usan, y para qué
- Permisos por grupo de Entra ID
- Qué datos entran en el contexto de cada respuesta
- Qué puede ejecutar cada agente y con qué aprobación
- Presupuestos, límites, registro y desactivación de emergencia
Qué puede hacer un agente en tu nombre
- LecturaPuede consultar datos y documentos.
- EscrituraPuede crear o modificar registros permitidos.
- Acción sensibleNecesita la confirmación de una persona antes de ejecutarse.
- ProhibidaNunca permitida, ni con aprobación.
| Leer facturas | Lectura |
|---|---|
| Consultar el ERP | Lectura |
| Generar un informe | Lectura |
| Crear una factura | Requiere aprobación |
| Modificar un proveedor | Prohibida |
| Realizar una transferencia | Prohibida |
El agente prepara el trabajo y se detiene antes de cualquier acción con consecuencias: la persona revisa y confirma.
Seguridad
Protegemos todo el flujo de IA, no solo el modelo.
La entrada, el contexto, el modelo, las herramientas y la respuesta tienen riesgos distintos. Cada punto tiene sus controles.
-
Entrada
Riesgos
- Prompt injection y jailbreak
- PII y secretos en el prompt
Controles
- Guardrails de entrada
- Detección de PII
-
Contexto
Riesgos
- Inyección indirecta
- Fuga de datos
Controles
- RAG con permisos
- Solo fuentes autorizadas
-
Modelo
Riesgos
- Abuso del modelo
- Consumo descontrolado
Controles
- Solo modelos aprobados
- Límites y presupuestos
-
Herramientas
Riesgos
- Ejecución insegura
- Servidores MCP maliciosos
- Exceso de autonomía
Controles
- Catálogo MCP aprobado
- Permisos por herramienta
- Aprobación humana
-
Salida
Riesgos
- Fuga de PII o secretos
Controles
- Guardrails de salida
- Registro y auditoría
Todo se despliega en una región de la UE, en red privada y con los secretos en Azure Key Vault. Y desde el plano de control se desactiva al instante un modelo, un proveedor, un agente, una herramienta o un departamento, sin parar la plataforma.
Costes y calidad
Del coste en tokens al valor de negocio.
Coste visible por usuario, área, agente y modelo. Calidad medida antes de cada cambio. Observabilidad con el nivel de privacidad que decida cada área.
FinOps y retorno medido
Cada área ve lo que consume, por asistente y por modelo, con chargeback opcional. El enrutamiento envía las solicitudes simples a un modelo económico y las complejas a uno avanzado. El retorno se mide en el piloto con tareas reales, antes y después: sin cifras supuestas.
Calidad antes de cada cambio
Cada versión de las instrucciones de un asistente, o un cambio de modelo, se prueba con 50 a 100 preguntas reales de la empresa. Se mide fundamentación, relevancia, tarea resuelta, fuga de PII y coste por respuesta. Nada llega a producción sin compararse con la versión anterior.
Observabilidad con privacidad
Cuanto mejor es la observabilidad, más datos sensibles puede guardar. Por eso el nivel de registro se decide por aplicación: completo para el asistente general, solo metadatos para RRHH, anonimizado para atención al cliente, sin contenido para flujos muy sensibles.
Cumplimiento
Preparados para la Ley de IA europea.
La plataforma no certifica el cumplimiento: aporta la trazabilidad, los controles y las evidencias que lo hacen posible.
Qué aporta la plataforma
- Inventario de cada IA con propietario, finalidad, datos y riesgo
- Registro de uso, trazas y evidencias exportables para auditoría
- Permisos y políticas aplicadas, con aprobación humana en acciones sensibles
- Flujo de aprobación y ciclo de vida: negocio, IT, seguridad y legal
- Gestión de incidentes con exportación a SIEM o ITSM
- Plantillas para la Ley de IA, ISO/IEC 42001 y NIST AI RMF
- Feb 2025Prácticas prohibidas y alfabetización en IA del personal (art. 4).
- Ago 2026Aplicación general. Transparencia: informar de que se habla con una IA (art. 50).
- Dic 2027Sistemas de alto riesgo del anexo III, por ejemplo IA para seleccionar personal.
- Ago 2028Alto riesgo en productos regulados (anexo I).
Calendario tras el Reglamento (UE) 2026/1744, que aplazó las obligaciones de alto riesgo. Comprueba las fechas con tu asesoría legal.
Dónde encaja
Cada tipo de solución resuelve una parte del problema.
Klarvai integra las piezas y las opera en tu entorno. No es solo una licencia de IA ni solo una herramienta de cumplimiento, y convive con Copilot y con lo que ya tienes.
| Tipo de solución | Ejemplos | Enfoque |
|---|---|---|
| Espacio de trabajo de IA | ChatGPT Enterprise | Asistente corporativo de un proveedor, con SSO, permisos y conocimiento de la empresa. |
| Ecosistema Microsoft | Microsoft Foundry, Copilot, Purview | IA integrada en Microsoft 365 y Azure, con gobierno de datos. |
| Gobierno, riesgo y cumplimiento | OneTrust, IBM watsonx.governance, Credo AI | Inventario de IA, evaluación de riesgos y flujos de aprobación. |
| Gateway de IA | Kong AI Gateway, Portkey | Control técnico del tráfico hacia modelos y herramientas. |
| Klarvai | Plataforma integrada + implantación | Experiencia, control, conocimiento y agentes, en tu cloud y operados por Klarvai. |
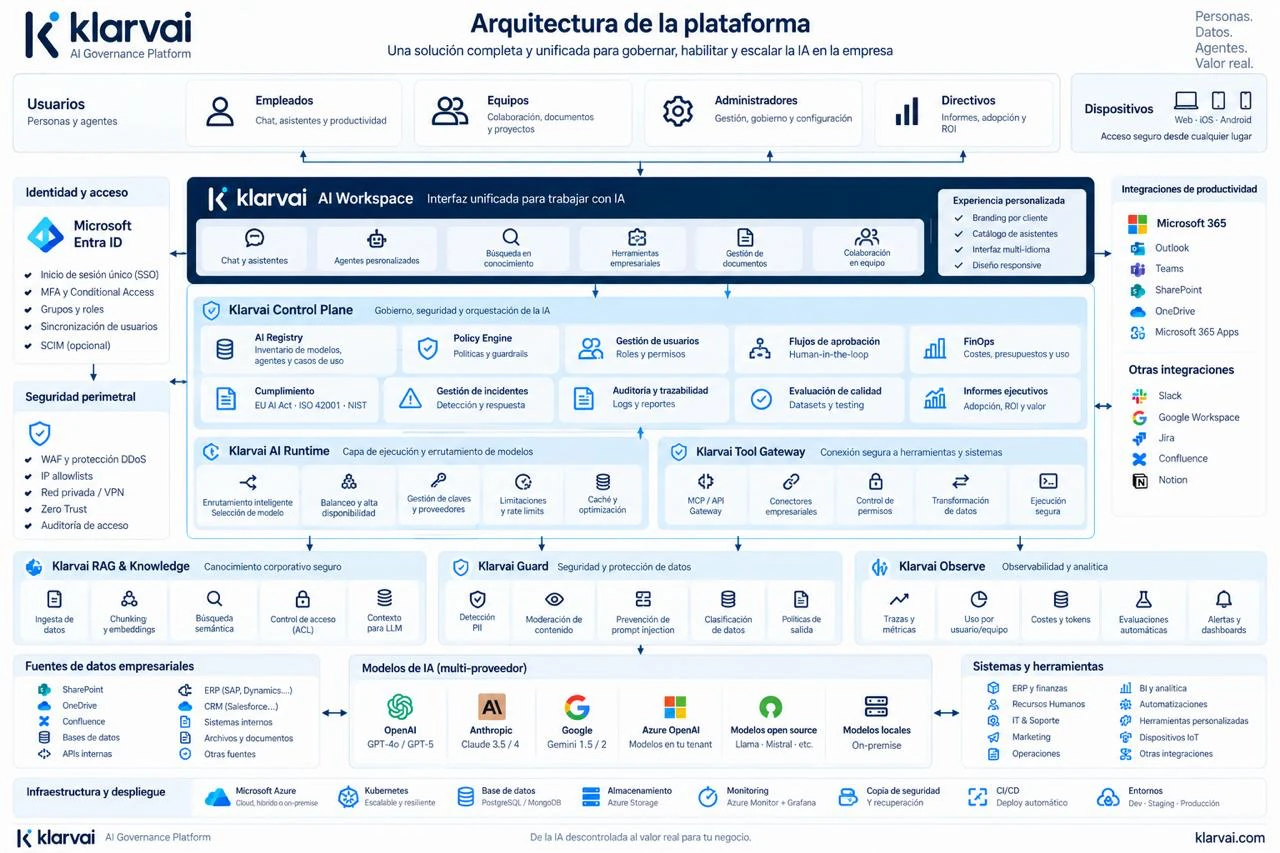
Arquitectura
Todo en tu Azure, en red privada.
Usuarios, identidad, Workspace, Control Plane, Runtime, Tool Gateway, RAG, Guard y Observe sobre tus fuentes de datos, modelos y sistemas, con los secretos en Azure Key Vault. También puede operar en un cloud dedicado de Klarvai o en un entorno privado o híbrido.
Se conecta con Microsoft 365, SharePoint y OneDrive, Teams, Slack, Jira o Confluence; con tu ERP, CRM, bases de datos y APIs internas; y con Azure OpenAI, OpenAI, Anthropic, Google Gemini, modelos abiertos y locales. Los nombres son opciones a evaluar en cada proyecto, no una garantía de compatibilidad.
Cómo empezar
Un piloto de seis semanas para decidir con datos.
25 usuarios, dos asistentes y un informe final para decidir el escalado. Es la forma más corta de ver la plataforma funcionando con vuestros datos.
El piloto incluye
- 25 usuarios de IT, Administración y Dirección
- Inicio de sesión con Entra ID y 2 proveedores de modelos
- 2 asistentes con SharePoint y OneDrive con permisos
- Políticas de protección de datos y panel de uso y costes
- Evaluación con 50 a 100 preguntas reales
- Formación inicial e informe final con hoja de ruta
Qué se mide
- Adopción
- Coste por usuario
- Satisfacción
- Tiempo ahorrado
- Calidad de las respuestas
- Solicitudes bloqueadas
- Modelos utilizados
- Casos de uso identificados
Después, implantación por etapas
-
Semanas 1–7
AI Foundation
Plataforma en tu Azure con Entra ID, modelos aprobados, límites, guardrails y registro.
-
Semanas 8–13
Piloto
Decisión de escalado con datos de 25 usuarios y 3 áreas.
-
Semanas 12–16
AI Knowledge
RAG con permisos de SharePoint y asistentes para cada área, para toda la organización.
-
Semanas 17–28
AI Agents
Agentes conectados al ERP, SQL y APIs con permisos por acción y aprobación humana.
Tras la implantación, Klarvai Managed AI opera la plataforma: monitorización, actualizaciones, copias, informe mensual de gobierno y FinOps, evaluaciones de calidad y soporte con SLA. La formación de administradores y plantilla va incluida.
No publicamos precios: el importe depende del número de usuarios, los módulos y los sistemas a conectar. Tras una primera conversación entregamos por escrito el alcance, el calendario y el precio del piloto y del despliegue.
Preguntas sobre la plataforma
¿Para qué sirve exactamente la plataforma?
Para que toda la empresa use IA desde un único sitio y bajo las reglas de la empresa. Los empleados trabajan con un chat, asistentes y agentes; IT, seguridad y dirección deciden qué modelos, datos y herramientas hay detrás, con qué permisos y con qué coste, y lo ven todo registrado.
¿Dónde se despliega?
La opción de referencia es la suscripción de Azure de tu empresa, en red privada, con tus propios secretos en Key Vault y en una región de la UE. También puede operar en un cloud dedicado de Klarvai o en un entorno privado o híbrido con modelos locales.
¿Qué modelos de IA se pueden usar?
Azure OpenAI, Anthropic Claude, Google Gemini, modelos abiertos como Llama o Mistral y modelos locales. La empresa decide cuáles están aprobados y para qué grupos. El enrutamiento elige el modelo según la petición y cambia de proveedor si uno falla.
¿Sustituye a Microsoft Copilot o a ChatGPT Enterprise?
No tiene por qué. Klarvai es la capa que conecta personas, modelos, datos y sistemas bajo las políticas de la empresa. Convive con Copilot y con las herramientas de Microsoft 365, y permite usar varios proveedores de modelos desde una única puerta de entrada gobernada.
¿Cómo se protege la información confidencial?
Los documentos conservan sus permisos de SharePoint al indexarse, así que la IA nunca usa lo que la persona no puede abrir. Guard detecta PII y secretos en la entrada y en la salida, y el nivel de registro de cada aplicación se decide con el área: completo, solo metadatos, anonimizado o sin contenido.
¿Garantiza el cumplimiento de la Ley de IA?
No. Ninguna plataforma certifica el cumplimiento. Aporta lo que lo hace posible: inventario de sistemas de IA, trazas, políticas aplicadas, aprobación humana, evaluaciones versionadas y evidencias exportables, con plantillas para la Ley de IA, ISO/IEC 42001 y NIST AI RMF.
¿Cuánto se tarda y cuánto cuesta?
El piloto dura seis semanas con 25 usuarios; en un despliegue completo la plataforma está en uso desde la semana 8 y las etapas de conocimiento y agentes llegan hasta la semana 28 aproximadamente. No publicamos precios: dependen de usuarios, módulos y sistemas, y los entregamos por escrito tras una primera conversación.
Cuéntanos qué tarea quieres quitarte de encima
Te respondemos por correo para concertar una primera conversación. Si vemos que tiene sentido automatizarla, preparamos el diagnóstico con el alcance y el presupuesto por escrito.
- Mapa de cómo se hace hoy y qué conviene automatizar.
- Revisión humana y herramientas necesarias.
- Alcance, plazo, presupuesto y ahorro potencial por escrito.
- Correo
- [email protected]
- +34 644 013 929
- Dónde
- Barcelona
¿Prefieres contarlo de viva voz? Elige un hueco en la agenda: 15 o 30 minutos, tú decides.
Reservar una llamada